Hoppa till huvudinnehåll
Arbetsrätt

Avskedades för hemmajobb

Avdelningschefen rapporterade in den arbetstid han jobbat hemma. Det var några timmar för mycket tyckte innovationsföretaget och avskedade honom. Nu stämmer Unionen bolaget på 150 000 kronor.
Lina Björk Publicerad

Smarta telefoner gör det smidigt och lätt att svara på ett jobbmejl från kollegor, även när arbetsdagen egentligen är slut. Gränsen mellan arbete och fritid suddas ut, vilket gör att många tjänstemän jobbar  mer än de borde. För en avdelningschef i Uppsala blev frågan om hemmajobb dock det omvända när han enligt företaget ska ha tillgodogjort sig arbetstid som han inte arbetat, vilket ledde till avsked.

Företaget använder stämpelklockor vid in- och utpassering. Avdelningschefen stämplade ut när arbetsdagen var slut, men fortsatte att jobba hemma, vilket han också rapporterade in.

- Eftersom han har arbetsuppgifter som inte är bundna till lokalen så kan han jobba hemma. Vi menar att företaget har känt till att han gör det och att de har haft en muntlig överenskommelse som säger att det varit okej, säger Lena Isenstam, förbundsjurist på Unionen.

Bolaget menar dock att Unionenmedlemmen rapporterat in timmar när han egentligen varit ledig. Men de har aldrig gett honom någon varning.

- Om han har misskött sig så måste arbetsgivaren först ge en varning. Det hade varit bra att ha en diskussion kring arbetstider, där de resonerade kring om han uppfyller de krav som finns. Men nu har de avskedat honom som en blixt från klar himmel, säger Lena Isenstam.

Eftersom Unionen anser att företaget känt till och godkänt att chefen ibland jobbade hemma och inte gett honom någon varning som visade på att han misskött sig, så stämmer förbundet arbetsgivaren på sammanlagt 150 000 kronor.

Bläddra i senaste numret av våra e-tidningar

Bläddra i senaste numret av Kollega

Till Kollegas e-tidning

Bläddra i senaste Chef & Karriär

Till Chef & Karriärs e-tidning
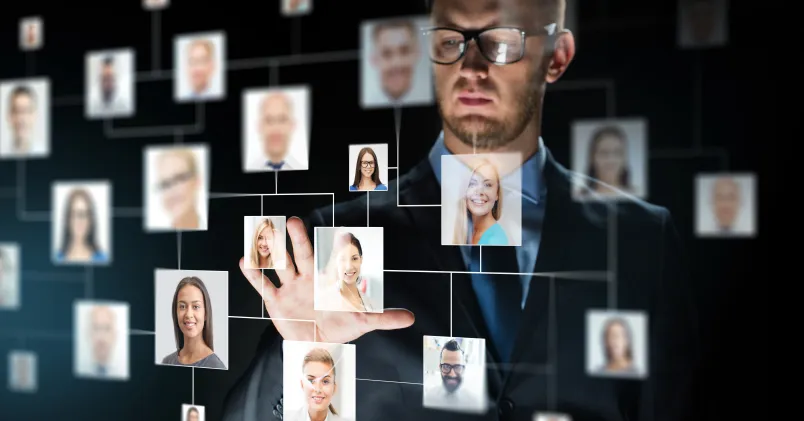
Person använder ett digitalt gränssnitt där porträttbilder är sammankopplade i ett nätverk.
Otillåtna sökningar i kundregister, patientjournaler och andra arbetsregister kan få arbetsrättsliga konsekvenser. Sökningarna loggas ofta och kan granskas i efterhand. Foto: Colourbox

I våras hamnade en kvinna som jobbade på ett försäkringsbolag i Arbetsdomstolen efter att hon sökt på en expartner i arbetsgivarens register. Syftet var att hjälpa kvinnans son att komma i kontakt med sin pappa.  

Sökningen tog endast några minuter och hon gjorde aldrig om det. Mannen lämnade även sitt samtycke i efterhand. 

Ändå räckte det för att arbetsgivaren skulle avskeda henne. Arbetsdomstolen kritiserade också arbetstagarens agerande och framhöll att det var brottsligt, men bedömde på grund av omständigheterna i målet att handlandet inte var tillräckligt för att avsluta anställningen.

En enda otillåten sökning kan hota anställningen

Många arbetsplatser har tillgång till register med känslig information, som kunduppgifter, patientjournaler och försäkringsärenden.

För den som har behörighet kan det vara frestande att söka efter mer information än vad arbetet kräver. Men nyfikenhet på grannen, exet eller en bekant kan få allvarliga konsekvenser.

Sök inte på vänner, släktingar eller grannar

Elisabet Ohlsson

Den som använder registren för privata syften riskerar både uppsägning och att begå ett brott.

– Du får aldrig göra privata sökningar på vänner, släktingar och grannar som ligger utanför dina arbetsuppgifter. Gör du det kan det få en rad följder, du riskerar din anställning och i vissa fall kan slagningarna vara brottsliga, säger Elisabet Ohlsson, Förbundsjurist på Unionen. 

Så undviker du otillåtna sökningar i jobbets register

  • Använd bara register och system när det finns ett tydligt behov i arbetet. 
  • I vissa fall kan en otillåten slagning även vara brottslig. Extra allvarliga sökningar anses de som rör patientjournaler, brottsregister, försäkringsärenden eller socialtjänstärenden. 
  • Kom ihåg att sökningar i regel loggas och kan granskas i efterhand. 
  • Ta reda på vilka regler som gäller på just din arbetsplats. 
  • Fråga chef eller ansvarig om du är osäker på om en sökning är tillåten. 
  • Var medveten om att otillåtna sökningar kan leda till arbetsrättsliga konsekvenser, som uppsägning eller avsked. 

Källa: IMY

Vad slagningarna får för följder bedöms från fall till fall. Men det kan räcka med en enda sökning för att hamna i klistret hos arbetsgivaren. Det spelar heller ingen roll att du inte haft uppsåt att använda uppgifterna eller gjort sökningen i ren välmening. 

Hur stort ansvar har arbetsgivaren för att anställda inte använder jobbets register som egna sökmotorer? 

 – På de flesta arbetsplatser är det arbetsgivaren som är personuppgiftsansvarig, säger Albin Brunskog, enhetschef, Integritetsskyddsmyndigheten (IMY). 

Det innebär att det är arbetsgivaren som ansvarar för att personuppgifter behandlas lagligt och säkert enligt personuppgiftslagen.

– I praktiken innebär det att informera anställda om vilka regler som gäller, se till att medarbetare bara har tillgång till uppgifter de behöver i sitt arbete och bestämma vilka personuppgifter som får behandlas, säger Albin Brunskog, enhetschef, Integritetsskyddsmyndigheten (IMY).

Osäker på sökningen? Fråga chefen först

Men även om det finns regler och policys så finns det gråzoner: en handläggare som ska förbereda ett kundärende och tittar i systemet i förväg, sökningar på familj som gett sitt samtycke, eller sökningar på sig själv.  

– En tumregel är att vara väldigt restriktiv. Och blir du osäker på om sökningen är okej, kolla med chefen, be om att få instruktioner och utbildning. Du ska vara professionell i din yrkesroll och bara använda de olika registren för sådant som är nödvändigt för att utföra dina arbetsuppgifter, säger Elisabet Ohlsson. 

Så förebygger arbetsgivaren otillåtna registersökningar

  • Ge anställda tydliga instruktioner om vilka sökningar som är tillåtna och otillåtna. 
  • Begränsa åtkomsten så att medarbetare bara kommer åt de uppgifter de behöver för sitt arbete. 
  • Tilldela individuella behörigheter och se över dem regelbundet. 
  • Logga vem som tar del av uppgifter i systemen. 
  • Genomföra loggkontroller för att upptäcka otillåtna sökningar. 
  • Informera anställda om att åtkomst kan följas upp och granskas. 
  • Ha rutiner för att utreda misstänkta intrång eller missbruk av register. 
  • Skydda personuppgifter från obehörig åtkomst.

Källa: IMY