Varje år utsätts tusentals svenska företag och privatpersoner för olika former av IT-brott. Det handlar om regelrätta hackerattacker, om kidnappade datorer, om mejl med falska avsändare, om virus, trojaner och överbelastningsattacker.
I bästa fall innebär intrånget att datorn inte fungerar som den ska under en period – i sämsta fall att företaget förlorar pengar, ibland väldigt mycket. Ingen vet exakt hur omfattande brottsligheten är, men det handlar om en global verksamhet som omsätter miljarder varje år.
Fredagen den 12 maj utsattes hundratusentals datorer i mer än hundra länder, däribland Sverige, för världens hittills största virusattack. Myndigheter och företag fick sina datafiler krypterade genom utpressningsviruset Wannacry. Personerna bakom attacken krävde sedan mellan 300 och 600 dollar för att låsa upp datorerna.
Läs mer: Allt du behöver veta om kryptering
Viruset – som riktades mot operativsystemet Windows – stoppades ganska snart, men flera experter varnar för att det kan blomma upp igen och uppmanar alla att uppdatera Windows. Det är oklart vilka som låg bakom attacken, men hackarna tros ha utnyttjat en sårbarhet som USA:s underrättelseorgan NSA hittat.
Förr hade vi inte mycket tillgångar i datorn, i dag har vi nästan allt där – pengar och hemligheter
Myndigheten för samhällsskydd och beredskap, MSB, uppmanar alla som drabbats att inte betala någon lösensumma. Dels för att pengarna kan användas vid nya attacker, dels för att det inte finns garantier för att filerna blir upplåsta.
Oftast kommer angreppen mot svenska företag från två håll, enligt Marcus Murray, IT-säkerhetschef på Truesec. Dels statsfinansierade aktörer som via industrispionage vill komma över exempelvis forskningsresultat som landet kan ha nytta av, dels organiserad brottslighet. Kriminella kan till exempel kryptera ett företags hårddiskar med hjälp av så kallad ransomware och sedan kräva pengar för att ta bort krypteringen.
– Det är en extremt lönsam verksamhet. I ett fall har utpressning gett 235 miljoner dollar. Med sådana resurser kan brottslingarna anställa folk att använda i nästa utpressningsvåg, säger han.
En annan variant är vd-bluffar. Bedragarna skickar mejl från en e-postadress som liknar vd:ns e-postadress och ber ekonomiavdelningen att betala en faktura.
Det finns en del att göra för att skydda sig. Man kan anlita ett säkerhetsföretag för att göra regelbundna intrångstester, tekniker försöker då ta sig in i företagets system för att upptäcka svagheter.
– IT-säkerheten är en avspegling av säkerheten i den fysiska världen. Det handlar om att ha ett bra skalskydd, att upptäcka angrepp och att ha en plan när det väl smäller. I dag måste vi anta att någon klarar att ta sig förbi staketet, säger Marcus Murray.
Skumma mejl med skadlig kod var länge just skumma – men nu är de ofta väldigt trovärdiga, utan stavfel och med vad som verkar vara fullt rimliga bilagor.
– Både företaget och den anställde har ett ansvar att skydda sig mot IT-brottslighet. Företaget har ansvar för att ta fram en bra policy kring IT-säkerhet och den anställde har ansvar att verkligen följa policyn. Man ska vara lagom paranoid: kritisk mot de mejl man får, kritisk till vad man stoppar in i datorn. Och tänka på vilka sajter man besöker.
Hur bra är våra företag på IT-säkerhet?
– De flesta är bra jämfört med övriga världen, men inte tillräckligt bra. Vi har hittills gjort tusen intrångstester och nästan alltid tagit oss in. Främsta anledningen är att många företag har byggt upp heterogena IT-miljöer under lång tid. Det innebär att de har system uppbyggda utan tanke på säkerheten. Nystartade företag, med homogena system, har lättare att hålla god säkerhet.
Utöver intrångstester, en kompetent IT-avdelning och vaksamma medarbetare finns ytterligare en åtgärd att ta till: bug bounty-program. Det innebär att företag belönar hackare som upptäcker och rapporterar en säkerhetsbrist.
En av Sveriges mest kända buggletare är Linus Särud. Han var 13 år när han upptäckte en säkerhetsbrist hos Google och fick 20 000 kronor för besväret. I dag är han 17 och kombinerar sina gymnasiestudier med IT-säkerhetsarbete för Detectify.
Den som har möjlighet att sälja till företaget får chansen att känna sig moralisk. Det lockar till sig säkerhetsnördar som inte vill ha ett 9–5-jobb
Hittills har bug bounty-program främst använts av internationella teknikföretag som Google, Facebook, Microsoft och Paypal, men Linus Särud är övertygad om att de blir allt vanligare även bland svenska företag:
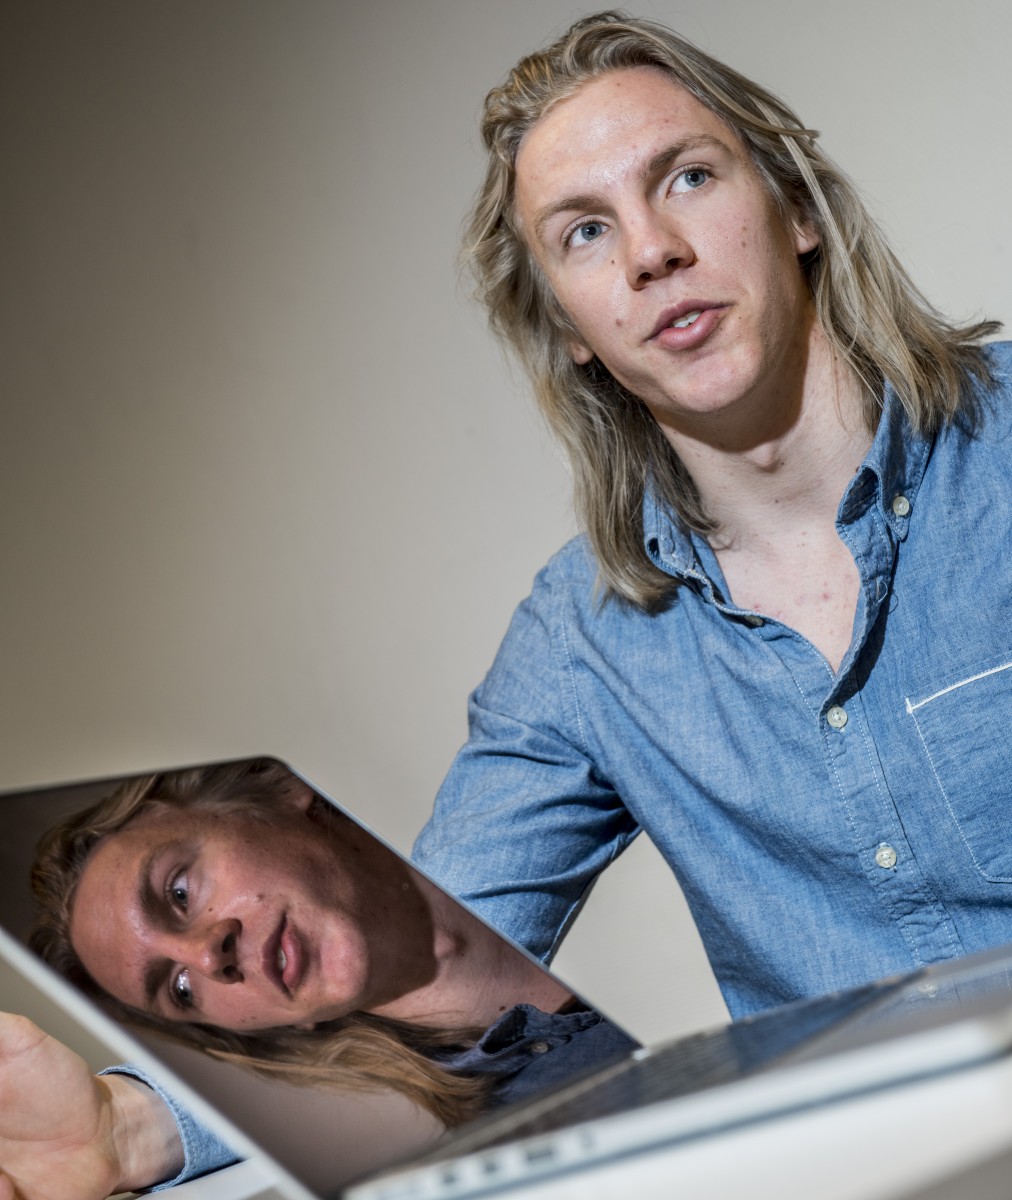 – Den som hittar en säkerhetslucka står i valet mellan att sälja informationen på den svarta marknaden och att sälja den till företaget. Den som har möjlighet att sälja till företaget får chansen att känna sig moralisk. Det lockar till sig säkerhetsnördar som inte vill ha ett 9–5-jobb.
Redan i dag har Spotify, Mobilt bank-id och Swedbank bug bounty-program. Jan Fecko, IT-ansvarig på Swedbank, vill inte säga hur mycket pengar banken betalar.
– På vår hemsida kan man rapportera avvikelser och få bankens uppskattning för det. Det vore dumt av oss att inte använda oss av den kompetensen. Inga företag är säkra till 100 procent.
Varför ger ni inte rejält betalt?
– För att vi inte vill hamna i ett utpressningsläge.
Pengar behöver heller inte alltid vara drivkraften, enligt Linus Särud.
– En snickare som ser en lös spik på en brygga kan inte låta bli att slå den, trots att han inte får betalt. Om jag ser en olåst dörr är det naturligt att säga till om det.
Flera företag publicerar dessutom namn på dem som hjälpt dem att upptäcka säkerhetsbrister. Det ger bekräftelse, menar Linus Särud. Spotify har en lista med 34 namn på sin hemsida som de offentligt vill tacka.
Hur framtidens hot ser ut vet ingen, skurkarnas metoder blir alltmer avancerade.
– För 20 år sedan hade vi inte särskilt mycket tillgångar i datorn, i dag har vi nästan allt där – pengar och hemligheter. Och den kriminella världen skaffar sig IT-kompetens, säger Marcus Murray.
Om nätskurkarna vinner går företagen i konkurs. Därför, menar han, kommer de att lägga alltmer resurser på IT-säkerheten.
Foto: Fredrik Stehn
VAR MISSTÄNKSAM
➧ Anlita ett säkerhetsföretag. IT-experter kan exempelvis hjälpa till med att rensa datorer på virus, skapa brandväggar, uppdatera virusprogram och göra intrångstester.
➧ Använd olika lösenord. Om hackare kommer över det lösenord du använder i till exempelvis mejlen, kan de försöka använda det på andra ställen som kräver lösenord. Om du då använder samma lösenord till jobbdatorn och när du e-handlar kan du få problem.
➧ Följ IT-policyn. Alla företag bör ha en sådan som bland annat anger regler för säkerhet och lagring. Det kan till exempel handla om var företagets data ska lagras, hur antivirusprogrammet ska användas och hur mobila enheter ska hanteras.
➧ Var misstänksam. Öppna inte bilagor och klicka inte på länkar om du inte är helt säker på varifrån de kommer. Dubbelkolla fakturor.