Hoppa till huvudinnehåll
Arbetsrätt

De förlorade strid om Bank-id mot storbankerna

Utvecklingsföretaget Accumulate ville ha betalt för sin uppfinning Bank-id och stämde storbankerna på sammanlagt sex miljarder kronor i förlorade intäkter. Men när domstolen nu sagt sitt har resultatet blivit 13 miljoner i nota för rättegångskostnader.
Lina Björk Publicerad
Fredrik Stehn/Fredrik Persson TT
Stefan Hultberg som är vd på företaget Accumulate har tvistat om patentet till Bank-id i tre år. Fredrik Stehn/Fredrik Persson TT

Det är få personer i Sverige som inte har hört talas om identifieringsmetoden Bank-id. I början av 2010 fick Accumulate klartecken att påbörja ett pilotprojekt med bankernas gemensamt ägda bolag Finansiell id-teknik. Utvecklingsföretaget hade ett femtontal patent på sin uppfinning om Bank-id och ingick ett sekretessavtal där deras uppdragsgivare under åtta månader fick ta del av deras lösningar för elektroniska underskrifter. I sin stämningsansökan menar Accumulate att bankerna under den här perioden kopierade uppfinningen utan tillåtelse.

Läs mer: Bankerna anklagas för idéstöld

Eftersom det gått väldigt bra för Bank-id sedan metoden lanserades blev skadeståndskravet högt. Accumulate anser att en skälig ersättning för licenser och uteblivna vinster, brott mot sekretesslagen och lagen om företagshemligheter sammanlagt ska landa på sex miljarder kronor.

– Det är för förlorade intäkter, framtida intäkter och övrig skada. Och med övrig skada menar jag det vi hade vunnit om vi fått lansera den här idén själva. Vilka affärer hade vi fått? Vilka kunder hade vi inte förlorat, sade Accumulates vd Stefan Hultberg till Kollega, när stämningsansökan lämnades in i maj 2017.

Finansiell id-teknik anser att de varken brutit mot någon sekretess eller spridit några företagshemligheter. I stället menar de att de haft utvecklingsföretaget som en potentiell leverantör, tillsammans med andra.

Nu har Patent- och marknadsdomstolen sagt sitt och kommit fram till att det finns vissa likheter i den företagshemliga information som Accumulate delat med sig till Finansiell id-teknik, men att man inte kan bevisa att det inte är resultatet av bankernas eget arbete. Eftersom utvecklingsföretaget förlorade tvisten ska de också ersätta bankernas rättegångskostnader på sammanlagt 13,7 miljoner kronor.

– Vi har hela tiden ställt oss helt avvisande till anklagelserna och är väldigt nöjda med det beslut domstolen har fattat. Mobilt Bank-id är helt och hållet vår egen lösning och nu kan vi lägga den här tvisten bakom oss, säger Malin Wemnell, chef för Ekonomi och HR på Finansiell id-Teknik

Accumulate har till slutet av juni på sig av överklaga. Företagets vd vill inte uttala sig om domen för Accumulates räkning, men konstaterar att skyddet för företagshemligheter och patent är svagt.

– Intentionen är att överklaga. Vi håller på att gå igenom domen och styrelse och ägare diskuterar vägar framåt. Jag kan själv, personligen, konstatera att det är ledsamt att vi har ett så svagt skydd för företagshemligheter i Sverige. Domstolen konstaterar ju att det är företagshemligheter, att motparten har fått del av dessa och att de återfinns i mobilt Bank-id. Men kommer ändå fram till att det skett genom ”eget arbete”. Små innovativa bolag behöver ett skydd, det skyddet finns inte i Sverige i dag, säger Stefan Hultberg.

Bank-id

  • Antal användare: 8 miljoner
  • Antal användningstillfällen dagligen: 11 miljoner
  • Antal användningstillfällen årligen: över 4 miljarder

Finansiell id-teknik

Bläddra i senaste numret av våra e-tidningar

Bläddra i senaste numret av Kollega

Till Kollegas e-tidning

Bläddra i senaste Chef & Karriär

Till Chef & Karriärs e-tidning
Arbetsrätt

Sökte på sin expartner i jobbets register – blev avskedad

En privat sökning på en granne, vän eller expartner i arbetsgivarens register kan hota anställningen och i vissa fall vara brottslig. Här förklarar experterna vad som är förbjudet och vad du ska göra om du är osäker.
Lina Björk Publicerad 15 september 2026, kl 06:00
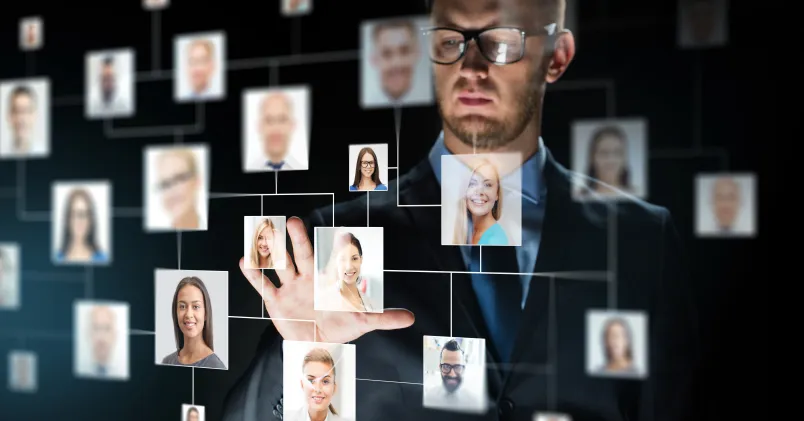
Person använder ett digitalt gränssnitt där porträttbilder är sammankopplade i ett nätverk.
Otillåtna sökningar i kundregister, patientjournaler och andra arbetsregister kan få arbetsrättsliga konsekvenser. Sökningarna loggas ofta och kan granskas i efterhand. Foto: Colourbox

I våras hamnade en kvinna som jobbade på ett försäkringsbolag i Arbetsdomstolen efter att hon sökt på en expartner i arbetsgivarens register. Syftet var att hjälpa kvinnans son att komma i kontakt med sin pappa.  

Sökningen tog endast några minuter och hon gjorde aldrig om det. Mannen lämnade även sitt samtycke i efterhand. 

Ändå räckte det för att arbetsgivaren skulle avskeda henne. Arbetsdomstolen kritiserade också arbetstagarens agerande och framhöll att det var brottsligt, men bedömde på grund av omständigheterna i målet att handlandet inte var tillräckligt för att avsluta anställningen.

En enda otillåten sökning kan hota anställningen

Många arbetsplatser har tillgång till register med känslig information, som kunduppgifter, patientjournaler och försäkringsärenden.

För den som har behörighet kan det vara frestande att söka efter mer information än vad arbetet kräver. Men nyfikenhet på grannen, exet eller en bekant kan få allvarliga konsekvenser.

Sök inte på vänner, släktingar eller grannar

Elisabet Ohlsson

Den som använder registren för privata syften riskerar både uppsägning och att begå ett brott.

– Du får aldrig göra privata sökningar på vänner, släktingar och grannar som ligger utanför dina arbetsuppgifter. Gör du det kan det få en rad följder, du riskerar din anställning och i vissa fall kan slagningarna vara brottsliga, säger Elisabet Ohlsson, Förbundsjurist på Unionen. 

Så undviker du otillåtna sökningar i jobbets register

  • Använd bara register och system när det finns ett tydligt behov i arbetet. 
  • I vissa fall kan en otillåten slagning även vara brottslig. Extra allvarliga sökningar anses de som rör patientjournaler, brottsregister, försäkringsärenden eller socialtjänstärenden. 
  • Kom ihåg att sökningar i regel loggas och kan granskas i efterhand. 
  • Ta reda på vilka regler som gäller på just din arbetsplats. 
  • Fråga chef eller ansvarig om du är osäker på om en sökning är tillåten. 
  • Var medveten om att otillåtna sökningar kan leda till arbetsrättsliga konsekvenser, som uppsägning eller avsked. 

Källa: IMY

Vad slagningarna får för följder bedöms från fall till fall. Men det kan räcka med en enda sökning för att hamna i klistret hos arbetsgivaren. Det spelar heller ingen roll att du inte haft uppsåt att använda uppgifterna eller gjort sökningen i ren välmening. 

Hur stort ansvar har arbetsgivaren för att anställda inte använder jobbets register som egna sökmotorer? 

 – På de flesta arbetsplatser är det arbetsgivaren som är personuppgiftsansvarig, säger Albin Brunskog, enhetschef, Integritetsskyddsmyndigheten (IMY). 

Det innebär att det är arbetsgivaren som ansvarar för att personuppgifter behandlas lagligt och säkert enligt personuppgiftslagen.

– I praktiken innebär det att informera anställda om vilka regler som gäller, se till att medarbetare bara har tillgång till uppgifter de behöver i sitt arbete och bestämma vilka personuppgifter som får behandlas, säger Albin Brunskog, enhetschef, Integritetsskyddsmyndigheten (IMY).

Osäker på sökningen? Fråga chefen först

Men även om det finns regler och policys så finns det gråzoner: en handläggare som ska förbereda ett kundärende och tittar i systemet i förväg, sökningar på familj som gett sitt samtycke, eller sökningar på sig själv.  

– En tumregel är att vara väldigt restriktiv. Och blir du osäker på om sökningen är okej, kolla med chefen, be om att få instruktioner och utbildning. Du ska vara professionell i din yrkesroll och bara använda de olika registren för sådant som är nödvändigt för att utföra dina arbetsuppgifter, säger Elisabet Ohlsson. 

Så förebygger arbetsgivaren otillåtna registersökningar

  • Ge anställda tydliga instruktioner om vilka sökningar som är tillåtna och otillåtna. 
  • Begränsa åtkomsten så att medarbetare bara kommer åt de uppgifter de behöver för sitt arbete. 
  • Tilldela individuella behörigheter och se över dem regelbundet. 
  • Logga vem som tar del av uppgifter i systemen. 
  • Genomföra loggkontroller för att upptäcka otillåtna sökningar. 
  • Informera anställda om att åtkomst kan följas upp och granskas. 
  • Ha rutiner för att utreda misstänkta intrång eller missbruk av register. 
  • Skydda personuppgifter från obehörig åtkomst.

Källa: IMY